DevOps Praktis #1: Rotasi Log Otomatis dengan logrotate (dan Kapan Butuh copytruncate)
Log aplikasi yang tak pernah dirotasi bisa memenuhi disk server. Pelajari konfigurasi logrotate, mengapa rotasi biasa bisa gagal pada aplikasi yang terus menulis, dan cara copytruncate mengatasinya — diuji langsung di VPS.
Daftar isi
Disk server penuh adalah salah satu penyebab situs mati yang paling memalukan — dan sering kali tersangkanya adalah berkas log yang tak pernah dirotasi hingga berukuran gigabita. Di bab pertama seri DevOps Praktis untuk Server Web ini kita memakai logrotate untuk merotasi log secara otomatis, sekaligus membuktikan langsung di VPS mengapa rotasi biasa bisa gagal pada aplikasi tertentu.
Mengenal logrotate
logrotate sudah terpasang di hampir semua distribusi Linux dan dijalankan otomatis sekali sehari oleh sistem. Tugasnya: memindahkan log lama ke berkas bernomor (app.log.1, app.log.2, ...), memampatkannya, dan menghapus yang paling tua. Konfigurasi untuk aplikasi Anda cukup diletakkan di folder /etc/logrotate.d/.
Contoh konfigurasi dasar:
/var/www/aplikasi/logs/app.log {
    daily          # periksa setiap hari
    rotate 14      # simpan 14 salinan lama
    maxsize 200M   # rotasi lebih awal bila sudah melebihi 200 MB
    compress       # mampatkan salinan lama dengan gzip
    delaycompress  # salinan terbaru (.1) baru dimampatkan di siklus berikutnya
    missingok      # jangan galat bila berkas log tidak ada
    notifempty     # lewati bila log kosong
}
Masalahnya: aplikasi yang tak pernah membuka ulang log
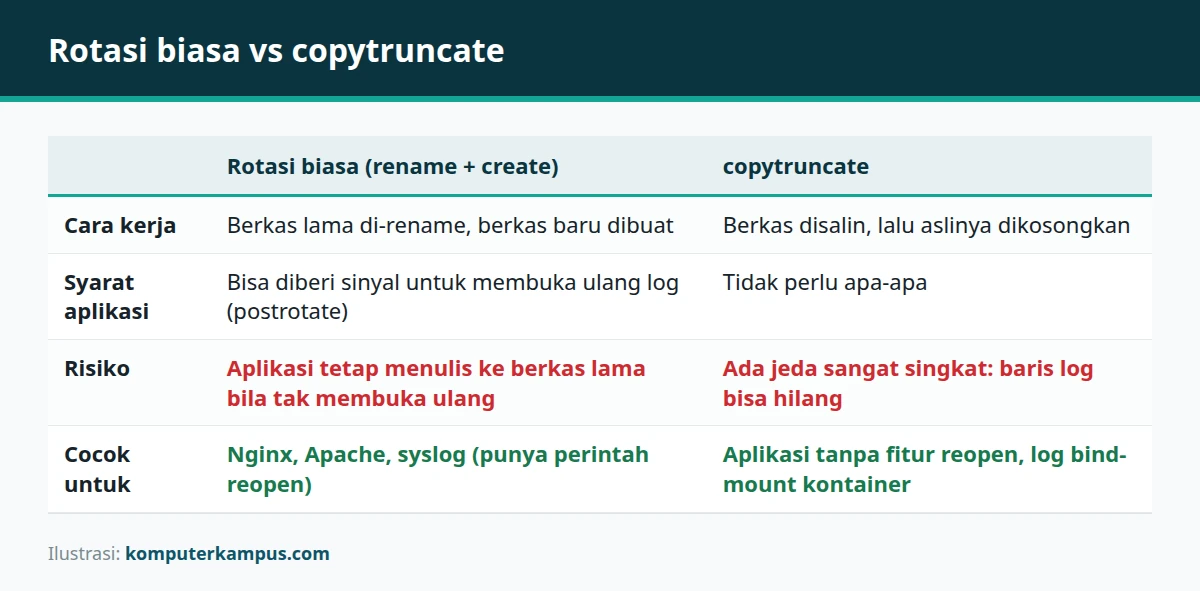
Secara bawaan, logrotate memindahkan (rename) berkas log lalu menganggap aplikasi akan menulis ke berkas baru. Tetapi aplikasi yang sudah membuka berkas log menulis ke berkas yang sama di disk, apa pun namanya sekarang. Jika aplikasi tidak diberi tahu untuk membuka ulang lognya, ia akan terus menulis ke app.log.1.
Kami membuktikannya di VPS lab: sebuah proses terus menulis ke logs/app.log (2,4 MB), lalu log itu dirotasi dengan konfigurasi biasa berukuran ambang 1 MB.
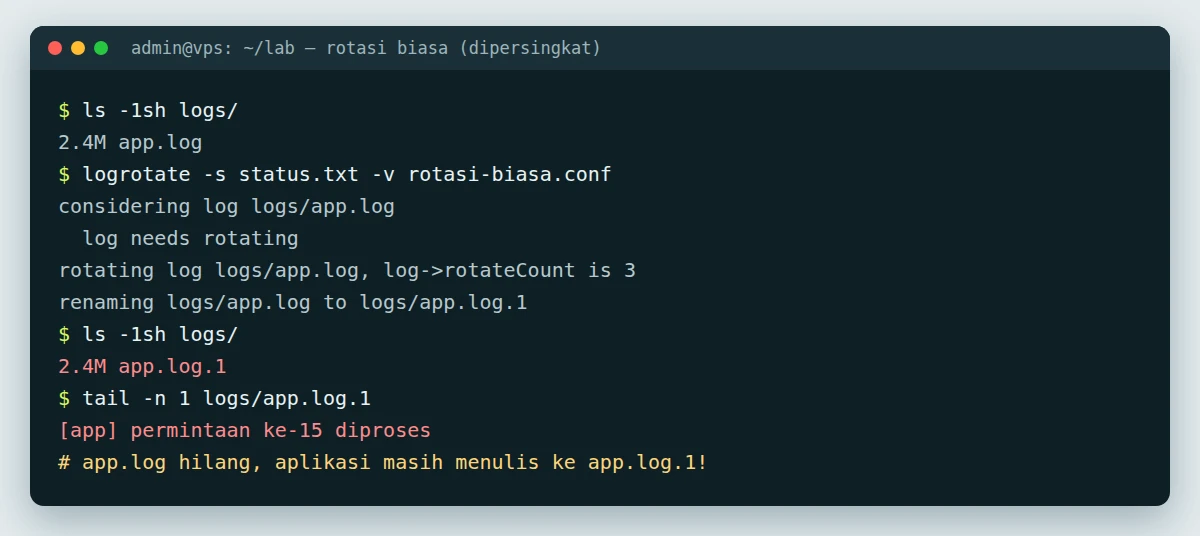
Uji di VPS: setelah rotasi biasa, baris log baru tetap masuk ke app.log.1
Hasilnya, app.log tidak ada lagi, dan baris terbaru (permintaan ke-15) justru tercatat di app.log.1. Pada rotasi berikutnya, berkas itu akan dipindah lagi — dan aplikasi tetap menulis ke berkas yang sama sampai disk penuh.
Solusi 1: minta aplikasi membuka ulang log
Perangkat lunak yang mendukungnya bisa diberi perintah sesudah rotasi melalui blok postrotate. Inilah cara yang dipakai paket bawaan Nginx, Apache, dan syslog. Contoh untuk Nginx:
postrotate
    [ -f /var/run/nginx.pid ] && kill -USR1 $(cat /var/run/nginx.pid)
endscript
Solusi 2: copytruncate
Bila aplikasi tidak punya fitur membuka ulang log — atau lognya adalah berkas yang di-bind-mount ke dalam kontainer — gunakan copytruncate. Menurut dokumentasi logrotate, opsi ini menyalin berkas log lalu mengosongkan berkas aslinya di tempat, sehingga aplikasi bisa terus menulis ke berkas yang sama.
/var/www/aplikasi/logs/app.log {
    daily
    rotate 14
    maxsize 200M
    compress
    delaycompress
    missingok
    notifempty
    copytruncate
}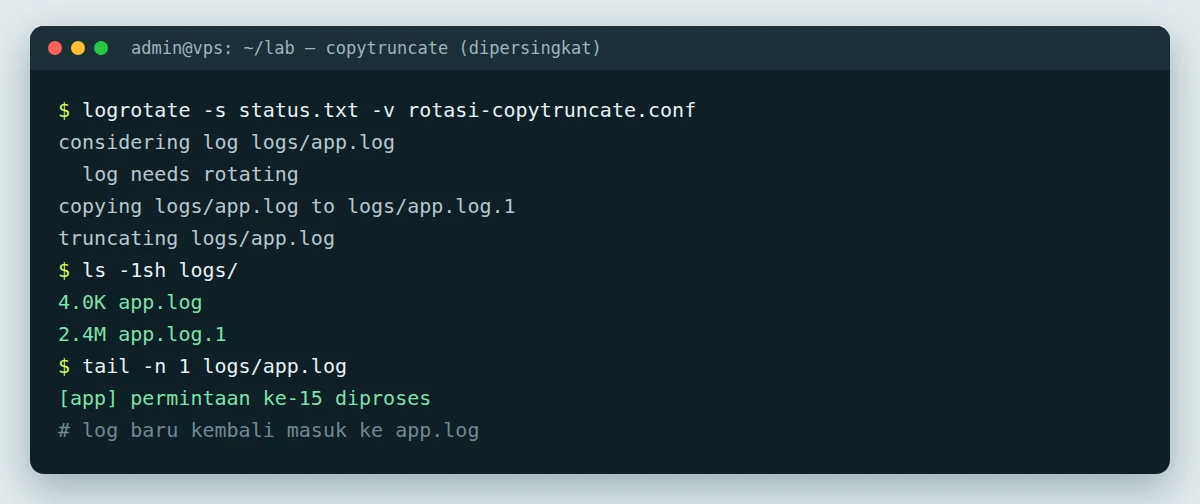
Uji di VPS: dengan copytruncate, app.log tinggal 4 KB dan langsung menerima baris baru
Ada dua catatan dari dokumentasi dan pengalaman: (1) ada jeda yang sangat singkat antara menyalin dan mengosongkan, sehingga beberapa baris log di saat itu bisa hilang; (2) aplikasi sebaiknya membuka log dalam mode append (seperti umumnya pustaka log), agar setelah berkas dikosongkan ia kembali menulis dari awal berkas.
Uji konfigurasi sebelum dipasang
Selalu uji dengan mode debug — logrotate hanya menampilkan apa yang akan dilakukan tanpa mengubah apa pun:
# simulasi (tidak mengubah berkas apa pun)
sudo logrotate -d /etc/logrotate.d/aplikasi

# paksa rotasi sekarang untuk memastikan semuanya berjalan
sudo logrotate -v -f /etc/logrotate.d/aplikasi
Tanpa akses root pun Anda bisa memakai logrotate untuk log milik sendiri, asalkan memakai berkas status terpisah lewat opsi -s, lalu menjadwalkannya di crontab:
0 1 * * * /usr/sbin/logrotate -s $HOME/.logrotate.status $HOME/logrotate.confLatihan
- Cari log terbesar di server Anda:
sudo du -ah /var/log | sort -rh | head. - Buat konfigurasi logrotate untuk log aplikasi Anda, uji dengan
-d, lalu periksa hasilnya keesokan hari.
Di bab berikutnya kita membahas jebakan yang sering membuat server tampak aman padahal tidak: port Docker yang menembus firewall UFW.
Referensi
- logrotate(8) — Linux manual page — man7.org
- logrotate — rotates, compresses, and mails system logs — GitHub logrotate
Tangkapan layar terminal dan ilustrasi dibuat oleh redaksi komputerkampus.com. Tutorial ini bagian dari seri DevOps Praktis untuk Server Web, bab 1.
Tentang penulis
Redaksi Berita Teknologi
Akun redaksi komputerkampus.com. Setiap pekan merangkum sepuluh berita teknologi yang paling ramai dibicarakan: celah keamanan (CVE) di PHP, Nginx, Node.js dan perangkat lunak populer, rilis model dan fitur AI terbaru, p...
Tulisan lainnya