Masa Berlaku Sertifikat SSL Dipangkas Jadi 200 Hari Mulai Maret 2026, Hosting Wajib Otomatis
Aturan CA/Browser Forum memangkas umur maksimal sertifikat TLS publik dari 398 menjadi 200 hari mulai 15 Maret 2026, lalu 100 hari (2027) dan 47 hari (2029). Perpanjangan manual tak lagi realistis.
Bagi pengelola hosting dan pemilik situs, 2026 adalah tahun ketika perpanjangan sertifikat SSL secara manual mulai benar-benar merepotkan. Mulai 15 Maret 2026, masa berlaku maksimal sertifikat TLS publik dipangkas dari 398 hari menjadi 200 hari.
Jadwal pemangkasan bertahap
Aturan ini berasal dari Ballot SC-081v3 yang disetujui CA/Browser Forum — forum gabungan penerbit sertifikat (CA) dan pembuat browser — pada April 2025. Usulan ini datang dari Apple dan didukung seluruh pembuat browser utama: Apple, Google, Microsoft, dan Mozilla memberi suara setuju, begitu pula 25 penerbit sertifikat tanpa satu pun yang menolak.
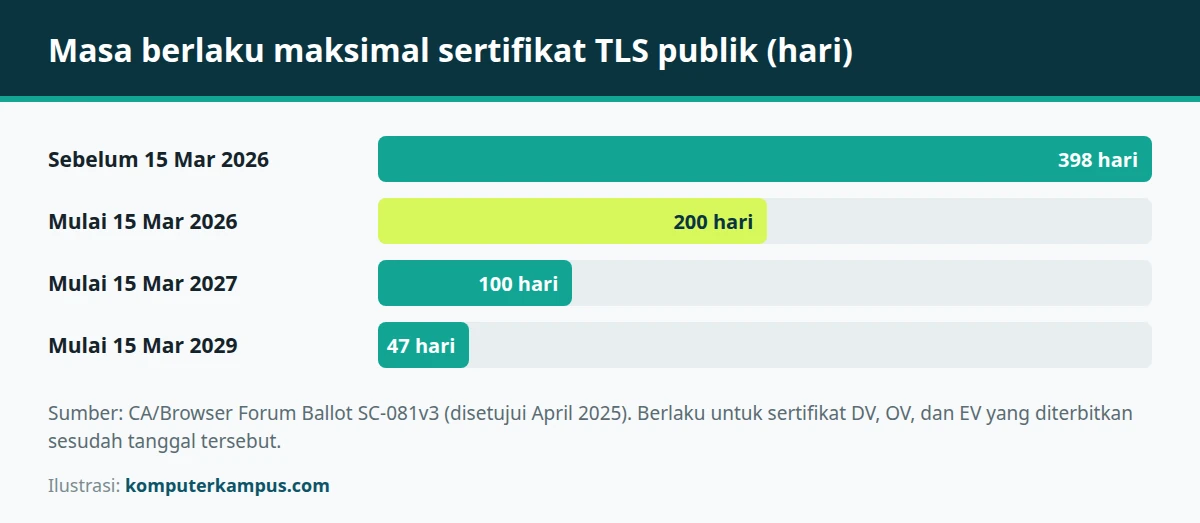
- 15 Maret 2026: maksimal 200 hari.
- 15 Maret 2027: maksimal 100 hari.
- 15 Maret 2029: maksimal 47 hari.
Masa pakai ulang data validasi domain juga ikut menyusut, hingga hanya 10 hari pada 2029. Artinya, CA harus memvalidasi ulang kepemilikan domain jauh lebih sering. Aturan ini berlaku untuk sertifikat DV, OV, maupun EV yang diterbitkan setelah tanggal-tanggal tersebut; sertifikat yang sudah terbit tetap berlaku sampai masa habisnya.
Mengapa umur sertifikat diperpendek?
Sertifikat berumur panjang memperlebar jendela risiko. Jika kunci privat bocor atau informasi validasi sudah tidak benar, sertifikat lama tetap dipercaya browser sampai kedaluwarsa, karena mekanisme pencabutan (revokasi) di dunia nyata tidak selalu andal. Umur pendek juga memaksa ekosistem siap berganti algoritma dengan cepat — termasuk menuju kriptografi pasca-kuantum.
Apa yang perlu disiapkan
Dengan siklus 200 hari, sertifikat berbayar setahun yang dipasang manual akan harus diganti setidaknya dua kali per tahun — dan nantinya hampir setiap bulan. Kuncinya adalah otomatisasi lewat protokol ACME:
- Inventaris sertifikat. Catat semua domain dan subdomain, termasuk yang dipakai mail server, panel, dan API.
- Pakai klien ACME. Certbot, acme.sh, atau fitur SSL otomatis bawaan panel hosting dapat memperpanjang sertifikat tanpa campur tangan manusia.
- Uji perpanjangan. Pastikan perpanjangan otomatis benar-benar berjalan, bukan sekadar terjadwal.
- Pantau kedaluwarsa. Pasang pemantauan agar sertifikat yang gagal diperpanjang ketahuan sebelum pengunjung melihat peringatan "Not Secure".
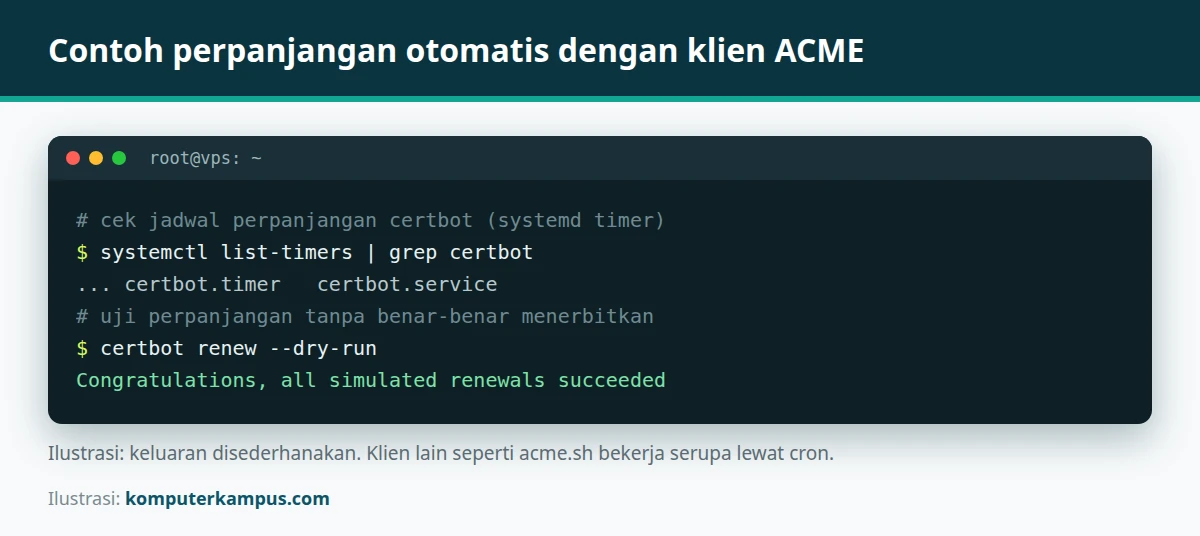
# uji perpanjangan semua sertifikat certbot tanpa menerbitkan sungguhan
sudo certbot renew --dry-run

# alternatif dengan acme.sh: tampilkan jadwal cron perpanjangan
crontab -l | grep acme.sh
Pengguna hosting yang selama ini mengandalkan SSL gratis otomatis dari panel kontrol umumnya tidak akan merasakan perubahan apa pun. Yang paling terdampak adalah sertifikat yang dibeli dan dipasang manual, perangkat jaringan, serta aplikasi internal yang terlanjur memakai sertifikat publik.
Membutuhkan hosting dengan SSL otomatis? Lihat layanan bekantanjantan.co.id, hexahost.id, dan cloudborneo.com.
Sumber
- Ballot SC081v3: Introduce Schedule of Reducing Validity and Data Reuse Periods — CA/Browser Forum
- TLS/SSL certificate validity FAQ — DigiCert
- Preparing for 47-Day SSL/TLS Certificates — SSL.com
Gambar sampul dan ilustrasi dibuat oleh redaksi komputerkampus.com. Berita ini adalah bagian dari rangkuman berita teknologi Pekan 1 · 1–4 Januari 2026.
Tentang penulis
Redaksi Berita Teknologi
Akun redaksi komputerkampus.com. Setiap pekan merangkum sepuluh berita teknologi yang paling ramai dibicarakan: celah keamanan (CVE) di PHP, Nginx, Node.js dan perangkat lunak populer, rilis model dan fitur AI terbaru, p...
Tulisan lainnya