Botnet Kimwolf Tembus 2 Juta Perangkat, Incar Android TV Box Murah Lewat Jaringan Lokal
Kimwolf menginfeksi lebih dari 2 juta perangkat, dua pertiganya Android TV box tak resmi. Ia menembus jaringan rumah lewat celah layanan proxy residensial dan ADB yang terbuka di port 5555.
Jurnalis keamanan Brian Krebs membuka tahun dengan peringatan keras: botnet bernama Kimwolf telah menginfeksi lebih dari 2 juta perangkat di seluruh dunia, dan cara penyebarannya membuat anggapan "aman karena di belakang router" tidak lagi berlaku.
Korban terbanyak: Android TV box tak resmi
Data perusahaan keamanan Synthient yang dikutip KrebsOnSecurity menunjukkan infeksi Kimwolf terkonsentrasi di Vietnam, Brasil, India, Arab Saudi, Rusia, dan Amerika Serikat. Dua pertiga perangkat yang terinfeksi adalah Android TV box tak resmi yang tidak punya pengamanan atau autentikasi sama sekali.
Kotak-kotak TV ini dijual pedagang pihak ketiga di marketplace besar dengan harga sekitar US$40–400, bermerek tak jelas, dan sering diiklankan bisa menayangkan konten berlangganan secara gratis. Selain TV box, Kimwolf juga menjangkiti bingkai foto digital berbasis Android.
Menembus jaringan lokal lewat proxy residensial
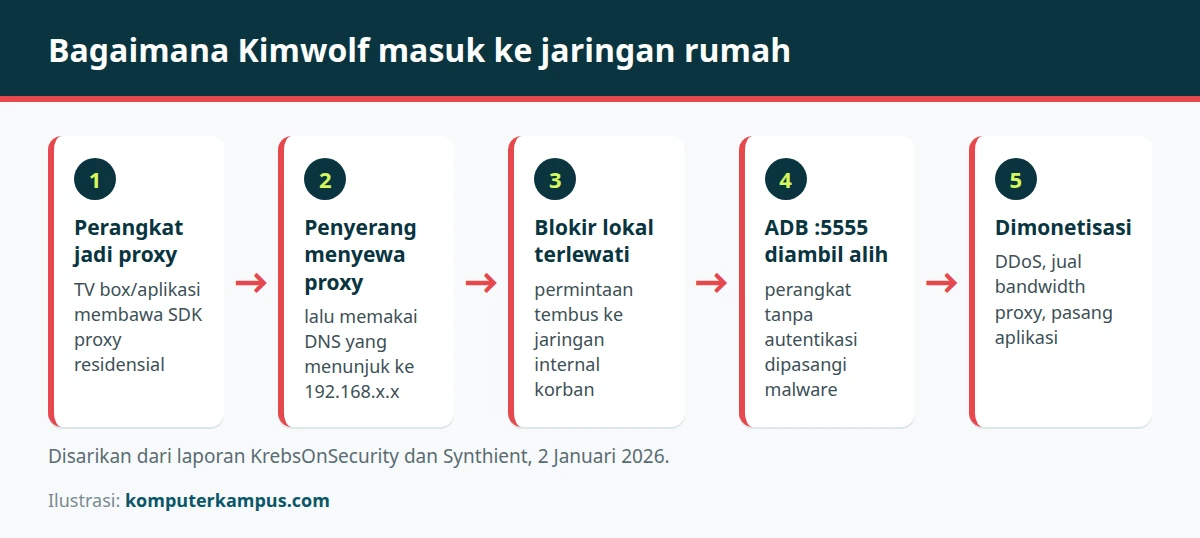
Yang membuat Kimwolf istimewa adalah cara penyebarannya. Banyak aplikasi dan TV box membawa komponen tersembunyi yang mengubah perangkat menjadi simpul proxy residensial — koneksi internet pemiliknya disewakan ke pihak lain. Penyedia proxy seharusnya memblokir pelanggan agar tidak bisa mengakses alamat jaringan lokal (rentang RFC 1918 seperti 192.168.0.0/16).
Peneliti Synthient, Benjamin Brundage, menemukan bahwa operator Kimwolf cukup memakai rekaman DNS yang menunjuk ke alamat lokal seperti 192.168.0.1 untuk melewati pembatasan itu. Hasilnya, penyerang bisa "berbelok" ke perangkat lain di jaringan rumah si pemilik proxy.
ADB terbuka: pintu yang tak dikunci
Celah kedua ada di perangkatnya sendiri. Hampir semua model TV box yang diuji Brundage dikirim dari pabrik dengan Android Debug Bridge (ADB) aktif dan mendengarkan di port 5555 tanpa autentikasi. Siapa pun di jaringan yang sama bisa mendapat akses setara administrator hanya dengan satu perintah adb connect.
Perangkat yang dikuasai lalu dimonetisasi: dipakai untuk serangan DDoS, menyalurkan lalu lintas penipuan iklan dan pengambilalihan akun, menjual bandwidth proxy, hingga memasang aplikasi. Para peneliti juga mengaitkan Kimwolf dengan botnet Aisuru sebagai varian berbasis Android.
Cara melindungi jaringan Anda
- Hindari TV box Android tak resmi, terutama yang menjanjikan siaran berbayar secara gratis atau mewajibkan toko aplikasi tidak resmi.
- Periksa port 5555 di jaringan Anda sendiri. Bila ada perangkat yang membukanya, matikan opsi developer/USB debugging atau keluarkan perangkat itu dari jaringan.
- Pisahkan perangkat IoT ke jaringan tamu atau VLAN tersendiri agar tidak bisa menjangkau laptop dan server.
- Waspadai aplikasi "gratis" yang meminta izin berlebihan; sebagian di antaranya menyisipkan SDK proxy residensial.
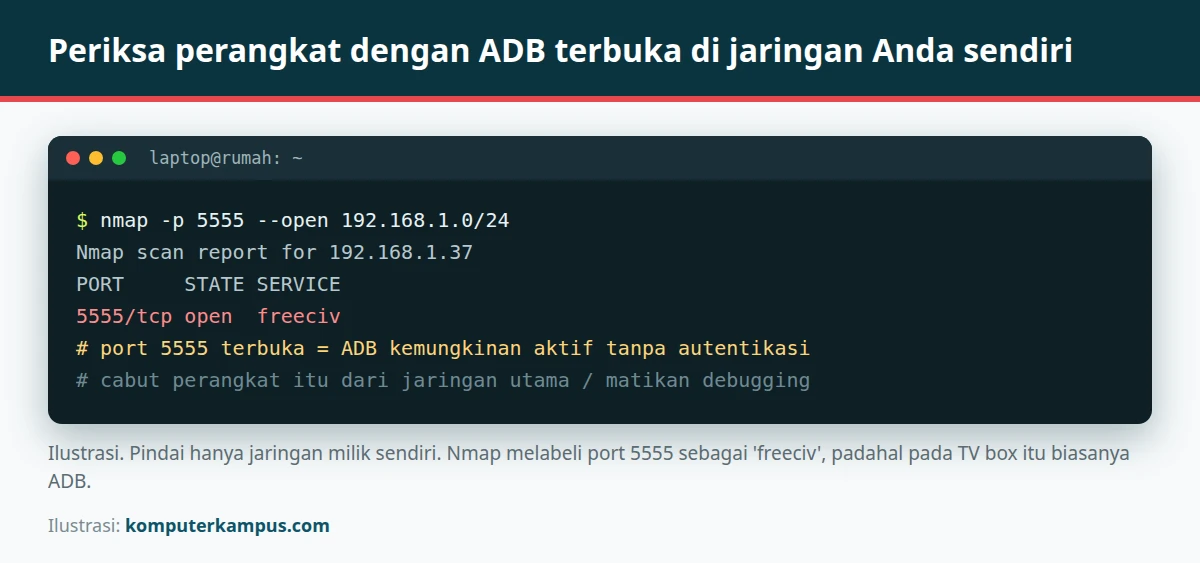
# pindai jaringan rumah Anda sendiri untuk mencari ADB yang terbuka
nmap -p 5555 --open 192.168.1.0/24
Sumber
- The Kimwolf Botnet is Stalking Your Local Network — KrebsOnSecurity
- Kimwolf Exposed: The Massive Android Botnet with 1.8 Million Infected Devices — XLab Qianxin
Gambar sampul dan ilustrasi dibuat oleh redaksi komputerkampus.com. Berita ini adalah bagian dari rangkuman berita teknologi Pekan 1 · 1–4 Januari 2026.
Tentang penulis
Redaksi Berita Teknologi
Akun redaksi komputerkampus.com. Setiap pekan merangkum sepuluh berita teknologi yang paling ramai dibicarakan: celah keamanan (CVE) di PHP, Nginx, Node.js dan perangkat lunak populer, rilis model dan fitur AI terbaru, p...
Tulisan lainnya