MongoBleed (CVE-2025-14847) Masih Mengintai Puluhan Ribu Server MongoDB di Awal 2026
Celah MongoBleed membuat server MongoDB yang memakai kompresi zlib membocorkan isi memori tanpa login. Eksploitasinya sudah terjadi dan kode PoC beredar; ini versi yang harus dipasang.
Tahun 2026 dibuka dengan pekerjaan rumah besar bagi admin basis data. Celah CVE-2025-14847 yang dijuluki MongoBleed sudah dieksploitasi di dunia nyata, kode proof-of-concept-nya beredar bebas, dan puluhan ribu server MongoDB yang terhubung ke internet berpotensi masih rentan.
Apa itu MongoBleed?
MongoBleed adalah kebocoran memori pada cara MongoDB Server menangani pesan jaringan yang dikompresi dengan zlib. Karena panjang header pada pesan terkompresi tidak ditangani dengan benar, penyerang tanpa autentikasi dapat membuat server mengirim balik potongan memori heap yang belum diinisialisasi. Namanya sengaja mengingatkan pada Heartbleed (2014) yang juga membocorkan isi memori server.
Isi memori yang bocor bisa berupa apa saja yang kebetulan sedang ada di sana: kredensial, token sesi, kunci API, log internal, konfigurasi mesin penyimpanan WiredTiger, data /proc, hingga alamat IP klien. Nama "MongoBleed" dipopulerkan peneliti Elastic Security, Joe Desimone, yang juga merilis proof-of-concept.
MongoDB memberi skor CVSS 8.7 (CVSS v4), sementara sejumlah basis data kerentanan mencantumkan 7.5 (CVSS v3.1). Apa pun skornya, kombinasi "tanpa login + sudah dieksploitasi + PoC publik" membuat celah ini masuk prioritas tertinggi.
Seberapa luas dampaknya?
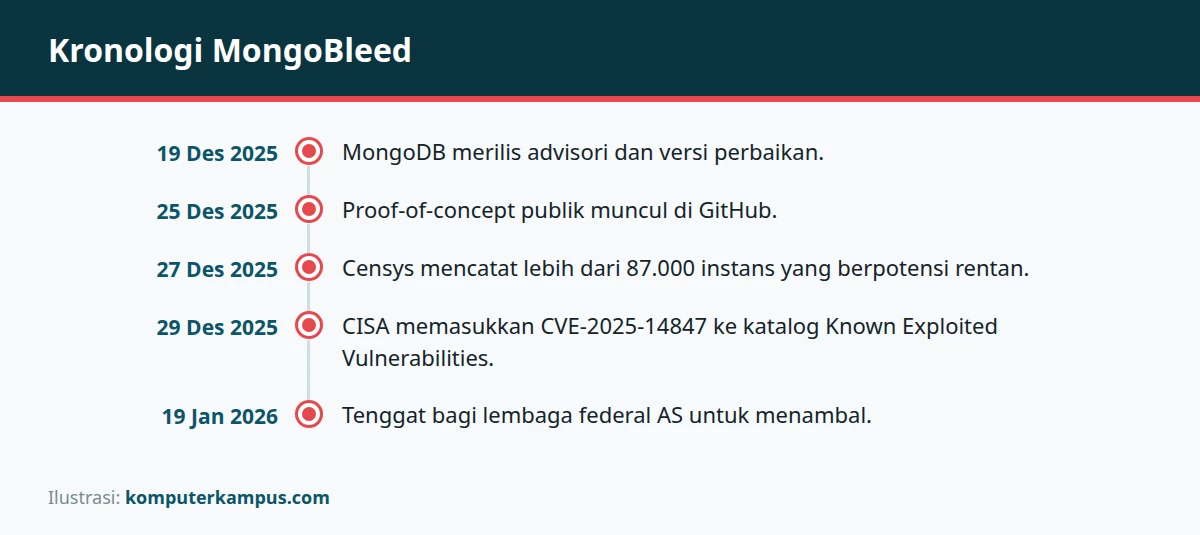
Censys mencatat lebih dari 87.000 instans MongoDB yang berpotensi rentan dan dapat dijangkau dari internet, dengan konsentrasi terbesar di Amerika Serikat. Badan keamanan siber AS, CISA, memasukkan CVE-2025-14847 ke katalog Known Exploited Vulnerabilities pada 29 Desember 2025 dan memberi tenggat penambalan sampai 19 Januari 2026 bagi lembaga federal.
Versi yang harus dipasang
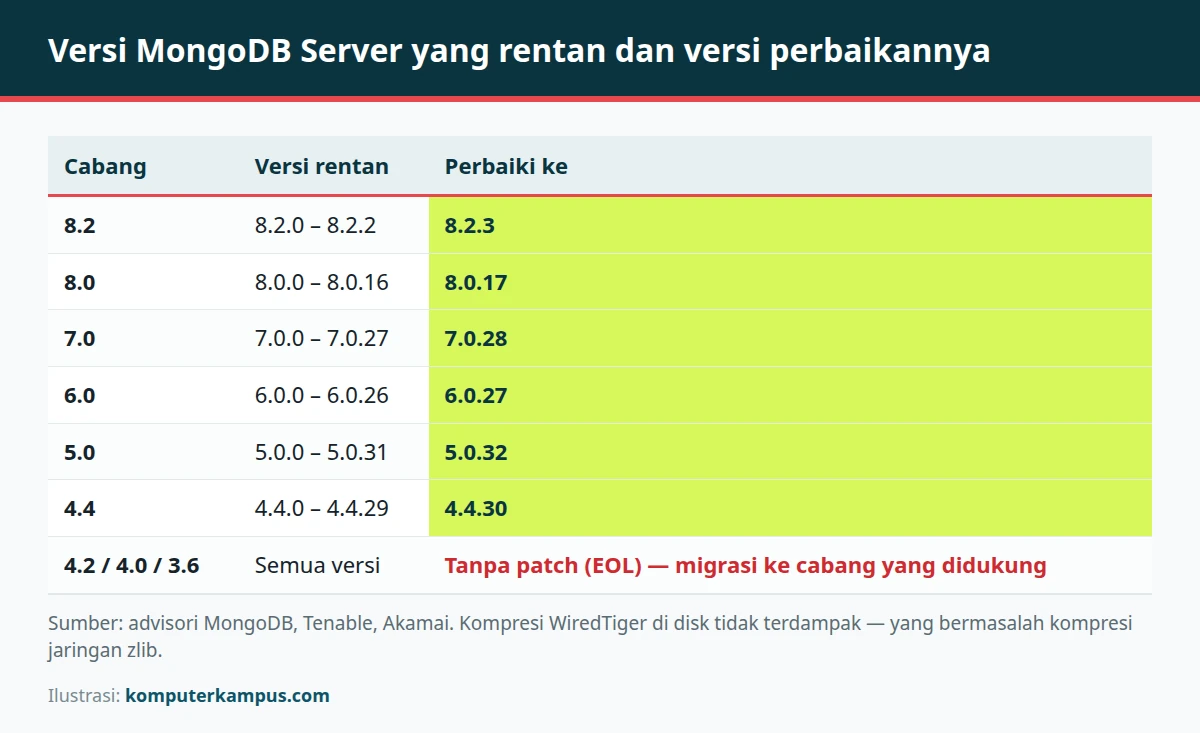
Perbaikan tersedia di 8.2.3, 8.0.17, 7.0.28, 6.0.27, 5.0.32, dan 4.4.30. Cabang lama 4.2, 4.0, dan 3.6 sudah tidak didukung, sehingga satu-satunya jalan adalah migrasi ke cabang yang masih menerima patch.
Langkah yang disarankan
- Tambal sekarang. Naikkan ke versi perbaikan di cabang Anda.
- Jika belum bisa upgrade, matikan kompresi zlib pada lalu lintas jaringan (hapus
zlibdari daftarnet.compression.compressors). Kompresi data di disk oleh WiredTiger tidak terdampak. - Tutup akses publik. Port MongoDB (bawaan 27017) seharusnya hanya bisa diakses dari IP aplikasi yang tepercaya, bukan dari seluruh internet.
- Anggap rahasia sudah bocor. Bila server sempat terbuka ke internet dalam keadaan rentan, ganti kata sandi pengguna basis data, token, dan kunci API yang mungkin pernah berada di memori.
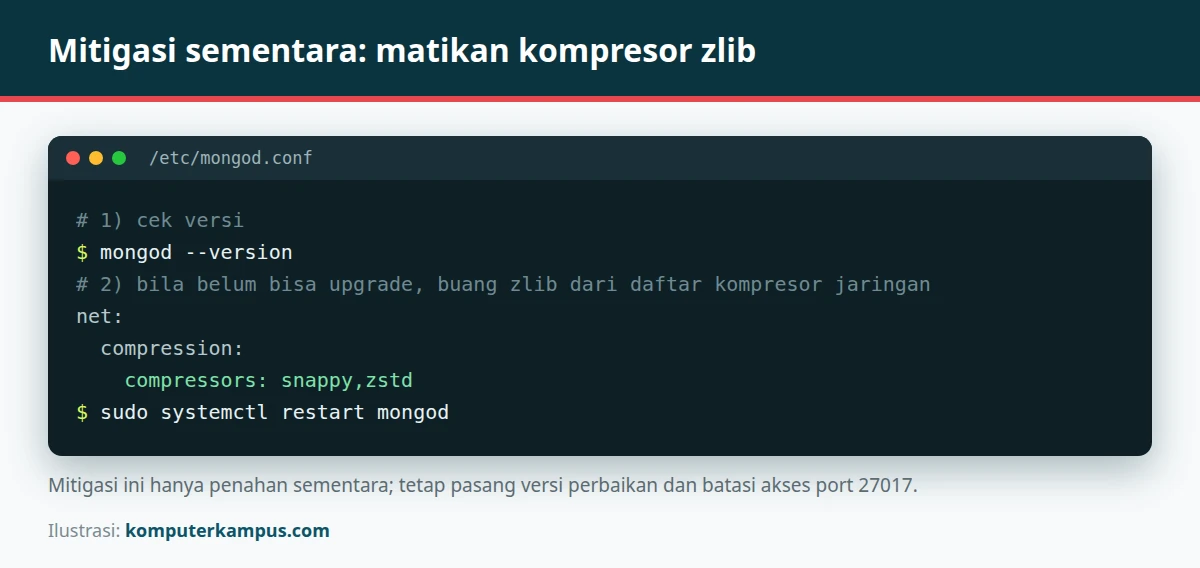
# /etc/mongod.conf — mitigasi sementara sampai versi perbaikan terpasang
net:
  compression:
    compressors: snappy,zstd
Pengguna layanan basis data terkelola sebaiknya memeriksa pengumuman penyedia masing-masing untuk memastikan klaster mereka sudah berada di versi yang aman.
Sumber
- CVE-2025-14847 (MongoBleed): MongoDB Memory Leak Vulnerability Exploited in the Wild — Tenable
- Zlib improper handling of header length (CVE-2025-14847) — MongoDB
- MongoBleed - Critical MongoDB Uninitialized Memory Disclosure Vulnerability — Censys
- CVE-2025-14847: All you need to know about MongoBleed — Akamai
Gambar sampul dan ilustrasi dibuat oleh redaksi komputerkampus.com. Berita ini adalah bagian dari rangkuman berita teknologi Pekan 1 · 1–4 Januari 2026.
Tentang penulis
Redaksi Berita Teknologi
Akun redaksi komputerkampus.com. Setiap pekan merangkum sepuluh berita teknologi yang paling ramai dibicarakan: celah keamanan (CVE) di PHP, Nginx, Node.js dan perangkat lunak populer, rilis model dan fitur AI terbaru, p...
Tulisan lainnya