Mengamankan Hosting PHP #1: Mendeteksi Webshell dengan grep dan find
Webshell adalah pintu belakang yang paling sering ditanam di hosting PHP. Pelajari cara mencarinya dengan grep dan find, membedakan dari kode sah, dan langkah aman sesudah menemukannya.
Daftar isi
Situs yang tiba-tiba mengarahkan pengunjung ke situs judi, mengirim spam, atau membuat server melambat sering punya satu penyebab yang sama: webshell. Di bab pertama seri Mengamankan Hosting PHP ini kita belajar menemukannya dengan dua perintah Linux standar, find dan grep, lalu menanganinya dengan aman.
Apa itu webshell?
Webshell adalah berkas skrip — di hosting PHP biasanya berkas .php — yang ditanam penyerang agar bisa menjalankan perintah di server melalui peramban. Pintu masuknya bisa plugin atau tema usang, formulir unggah yang tidak memeriksa jenis berkas, atau kata sandi panel yang bocor. Sekali tertanam, webshell bisa dipakai berulang kali, bahkan setelah celah awalnya ditutup.
Webshell sengaja disamarkan: namanya dibuat mirip berkas sah (cache.php, logo.php, style.php) dan isinya sering dikaburkan dengan base64 atau kompresi. Karena itu kita mencarinya dari dua sisi: lokasi yang janggal dan pola kode yang berbahaya.
Semua perintah di bawah diuji redaksi pada salinan folder situs tiruan di server lab — bukan situs pelanggan. Jalankan sebagai pemilik akun hosting, dari folder home.
Langkah 1: Cari berkas PHP di tempat yang janggal
Folder unggahan, gambar, dan CSS seharusnya hanya berisi gambar dan aset statis. Berkas .php di sana patut dicurigai:
find public_html -type f -name "*.php" \( -path "*/uploads/*" -o -path "*/images/*" -o -path "*/css/*" \)

# berkas PHP yang berubah dalam 7 hari terakhir
find public_html -type f -name "*.php" -mtime -7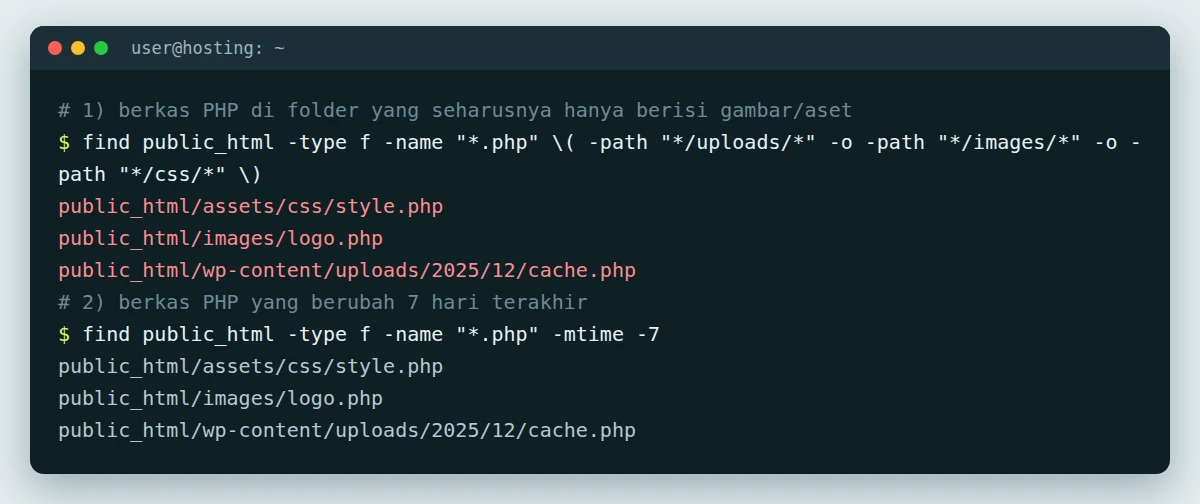
Tiga berkas PHP ditemukan di folder yang seharusnya hanya berisi aset
Waspadai satu hal: waktu modifikasi (mtime) bisa dipalsukan penyerang dengan perintah touch agar berkas tampak lama. Waktu perubahan status (ctime) tidak bisa diatur semudah itu, jadi bandingkan keduanya dengan stat bila ada berkas yang mencurigakan, atau cari dengan find ... -ctime -7.
Langkah 2: Cari pola fungsi berbahaya
Webshell hampir selalu memakai fungsi untuk mengeksekusi kode atau perintah sistem, atau untuk membuka kode yang dikaburkan:
grep -rlE --include="*.php" "eval\s*\(|base64_decode|gzinflate|str_rot13|system\s*\(|shell_exec|passthru" public_htmlHasilnya pasti bercampur dengan kode sah. Pada uji kami, pustaka pengirim email ikut muncul karena memakai base64_decode untuk lampiran — itu wajar. Karena itu, jangan pernah menghapus berkas hanya karena cocok dengan pola. Persempit pencarian ke pola yang jauh lebih kuat: fungsi eksekusi yang langsung menerima input pengunjung.
grep -rnE --include="*.php" "(eval|system|shell_exec|passthru)\s*\(.*\\$_(GET|POST|REQUEST|COOKIE)" public_html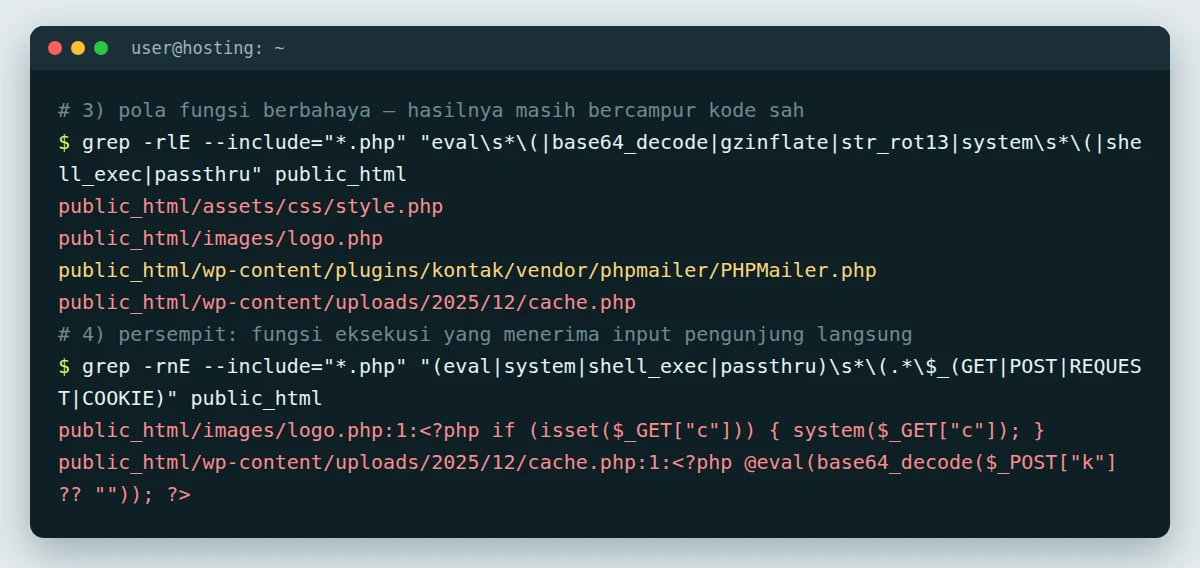
Pola kedua langsung menunjuk dua webshell, tanpa ikut menandai pustaka sah
Baris seperti system($_GET["c"]) berarti siapa pun yang membuka logo.php?c=perintah bisa menjalankan perintah di server. Tidak ada aplikasi sah yang ditulis seperti itu.
Langkah 3: Tangani dengan aman
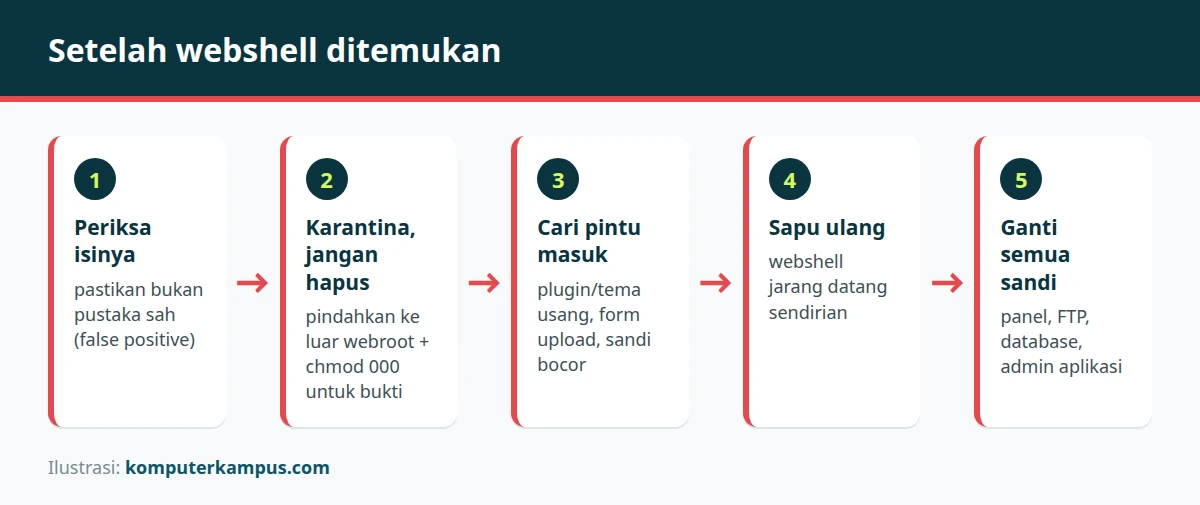
- Periksa isinya dulu dengan
headatauless. Pastikan berkas itu memang bukan bagian dari CMS atau plugin. - Karantina, jangan langsung hapus. Pindahkan ke folder di luar
public_htmldan cabut izinnya. Berkas itu adalah barang bukti untuk menelusuri kapan dan dari mana serangan masuk. - Cari pintu masuknya. Perbarui CMS, plugin, dan tema; hapus yang tidak dipakai; periksa formulir unggah.
- Sapu ulang. Penyerang biasanya menanam lebih dari satu pintu belakang, termasuk akun admin palsu di aplikasi.
- Ganti semua kata sandi: panel hosting, FTP, database, dan admin aplikasi.
# contoh karantina (ganti path sesuai temuan Anda)
mkdir -p ~/karantina
mv public_html/images/logo.php ~/karantina/logo.php.txt
chmod 000 ~/karantina/logo.php.txt
Kapan harus minta bantuan
Jika webshell terus muncul kembali setelah dihapus, atau server menjalankan proses asing yang memakan CPU, kemungkinan penyerang sudah memasang mekanisme bertahan (misalnya cron atau skrip login). Pada kondisi itu, hubungi pengelola server atau tim keamanan; pemindaian berkas saja tidak cukup.
Di bab berikutnya kita menutup salah satu pintu masuk paling umum: mengunci folder unggahan agar berkas PHP di dalamnya tidak bisa dijalankan.
Referensi
- Web Shell Attacks: Detection and Mitigation — NSA & ASD (Cybersecurity Information Sheet)
- find — GNU Findutils manual — GNU
- GNU grep manual — GNU
Tangkapan layar terminal dan ilustrasi dibuat oleh redaksi komputerkampus.com. Tutorial ini bagian dari seri Mengamankan Hosting PHP, bab 1.
Tentang penulis
Redaksi Berita Teknologi
Akun redaksi komputerkampus.com. Setiap pekan merangkum sepuluh berita teknologi yang paling ramai dibicarakan: celah keamanan (CVE) di PHP, Nginx, Node.js dan perangkat lunak populer, rilis model dan fitur AI terbaru, p...
Tulisan lainnya